Masalah Sesi Aktif di PAMANEMPIRE
Dalam operasional digital, satu akun yang masih terbuka pada beberapa perangkat kerap dianggap praktis. Namun, sesi yang terlupakan dapat menciptakan akses tanpa pengawasan, terutama bila perangkat digunakan bergantian, hilang, dijual, atau dipinjamkan. Bagi pemilik usaha, pengambil keputusan, dan praktisi, persoalan ini bukan hanya teknis. Pengelolaan sesi berkaitan langsung dengan kontrol akun, ketertiban kerja, serta kemampuan menelusuri aktivitas yang tidak biasa.
PAMANEMPIRE menyediakan konteks penggunaan akun yang perlu dikelola dengan disiplin. Tujuan panduan ini adalah membantu pengguna memahami perangkat aktif, menentukan kapan sesi harus diakhiri, dan menyusun kebiasaan akses yang lebih aman. Fokusnya bukan membuat proses menjadi rumit, melainkan memastikan setiap PAMANEMPIRE LOGIN dilakukan melalui perangkat, jaringan, dan orang yang memang berwenang.
Asumsi dalam panduan ini: akun digunakan oleh individu atau tim kecil yang memiliki perangkat kerja sendiri. Jika organisasi Anda memakai sistem akses terpusat, kebijakan internal tetap harus menjadi rujukan utama. Prinsip dasarnya sama: akses hanya diberikan ketika dibutuhkan, diverifikasi secara berkala, dan dicabut segera setelah tidak lagi relevan.
Dalam praktiknya, sesi aktif dapat berbentuk cookie peramban, token aplikasi, atau pengenalan perangkat yang memungkinkan pengguna kembali masuk tanpa mengetik kata sandi. Karena mekanisme ini dirancang untuk kenyamanan, pengguna perlu menyeimbangkannya dengan kebiasaan keamanan yang konsisten. Akses yang mudah seharusnya tidak berarti akses yang dibiarkan tanpa pemeriksaan.
Mengapa Perangkat Aktif Perlu Ditinjau
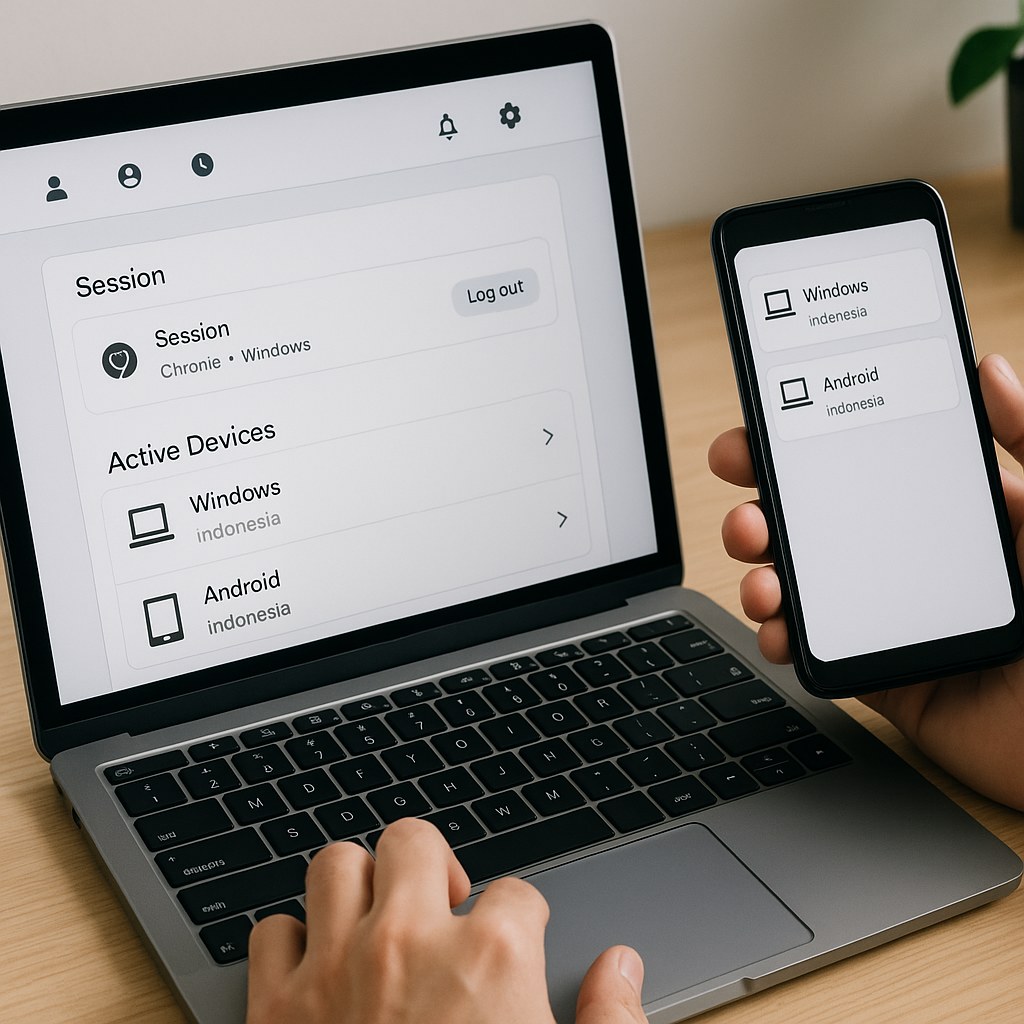
Sesi aktif adalah kondisi ketika sistem masih mengenali perangkat atau peramban sebagai pengguna yang sudah masuk. Selama sesi tersebut berlaku, pengguna mungkin tidak perlu memasukkan kredensial kembali setiap kali membuka layanan. Fitur ini membantu produktivitas, tetapi dapat menjadi celah bila perangkat tidak lagi berada dalam kendali pemilik akun.
Masalah biasanya muncul dari kebiasaan sederhana: masuk melalui komputer bersama, tidak keluar setelah selesai bekerja, menyimpan kredensial pada perangkat umum, atau menggunakan jaringan yang tidak terpercaya. Sesi juga dapat tertinggal ketika staf berganti peran, perangkat diperbaiki, atau browser disinkronkan pada beberapa perangkat pribadi.
Contohnya, seorang anggota tim dapat masuk dari laptop kantor untuk menyelesaikan pekerjaan mendesak, lalu melanjutkan aktivitas dari ponsel pribadi. Ketika laptop tersebut kemudian digunakan rekan lain atau dikirim ke teknisi, sesi yang masih terbuka dapat memberi akses kepada pihak yang tidak seharusnya. Pemeriksaan singkat sebelum perangkat berpindah tangan akan mengurangi risiko tersebut tanpa mengganggu alur kerja.
Akses yang tersisa
Sesi lama dapat tetap memberi jalur masuk walaupun pengguna sudah tidak bekerja pada perangkat tersebut.
Sulit menelusuri aktivitas
Terlalu banyak perangkat aktif membuat pemeriksaan aktivitas tidak biasa menjadi lebih lambat dan membingungkan.
Risiko perangkat hilang
Perangkat yang tertinggal atau hilang dapat menjadi titik akses apabila sesinya belum dihentikan.
Kenali Tanda Sesi yang Perlu Diakhiri
Tinjauan perangkat tidak harus menunggu insiden. Jadikan pemeriksaan sebagai bagian dari rutinitas, misalnya setelah penggunaan komputer kantor bersama, sebelum mengganti ponsel, atau ketika terdapat perubahan anggota tim. Semakin cepat sesi yang tidak diperlukan ditutup, semakin kecil kemungkinan akses tersebut dipakai secara tidak semestinya.
Beberapa sinyal perlu ditindaklanjuti segera: nama perangkat tidak dikenal, lokasi atau waktu akses yang tidak sesuai kebiasaan, browser yang tidak pernah digunakan, perangkat lama yang sudah dijual, serta aktivitas akun yang tidak dapat dijelaskan. Jangan berasumsi bahwa semua notifikasi merupakan kesalahan sistem. Perlakukan setiap anomali sebagai alasan untuk memeriksa dan mengamankan akun.
Perhatikan bahwa nama perangkat atau lokasi tidak selalu tampil sempurna. Lokasi dapat terlihat berbeda karena jaringan seluler, VPN, atau penyedia internet, sedangkan nama browser bisa berubah setelah pembaruan. Karena itu, periksa beberapa petunjuk sekaligus: kapan sesi dibuat, perangkat apa yang dipakai, kebiasaan waktu kerja, dan apakah Anda memang sedang menggunakan jaringan tersebut. Bila tetap ragu, lebih aman mengakhiri sesi lalu masuk kembali dari perangkat tepercaya.
Langkah Praktis Mengelola Sesi PAMANEMPIRE
Pengelolaan sesi yang baik dimulai dari pemeriksaan teratur, bukan dari kepanikan setelah terjadi masalah. Gunakan langkah berikut sebagai prosedur sederhana bagi pengguna individu maupun penanggung jawab akun. Urutannya dirancang agar tindakan paling penting dilakukan lebih dahulu, lalu diikuti dokumentasi dan pencegahan untuk penggunaan berikutnya.
- Masuk melalui jalur resmi. Gunakan halaman PAMANEMPIRE LOGIN yang biasa digunakan organisasi Anda. Hindari membuka tautan masuk dari pesan yang tidak dapat diverifikasi. Simpan alamat resmi pada penanda peramban agar tidak perlu mencari tautan setiap kali akan masuk.
- Buka pengaturan keamanan atau sesi. Cari informasi mengenai perangkat, browser, waktu aktivitas, atau sesi yang sedang berjalan. Luangkan waktu untuk membaca keterangan setiap entri, terutama bila ada tanggal akses terakhir yang berbeda dari aktivitas Anda.
- Bandingkan dengan daftar perangkat Anda. Cocokkan setiap entri dengan laptop, ponsel, tablet, atau komputer kerja yang benar-benar digunakan. Jika perangkat memiliki nama umum seperti “Windows” atau “Chrome”, cocokkan pula dengan waktu dan lokasi aksesnya.
- Akhiri sesi yang tidak diperlukan. Keluarkan perangkat lama, perangkat bersama, atau entri yang tidak dapat dikenali tanpa menunda pemeriksaan. Untuk perangkat pribadi yang masih dipakai, pastikan perangkat tersebut memiliki kunci layar dan sistem yang diperbarui.
- Ubah kredensial bila ada keraguan. Jika terdapat sesi asing atau aktivitas mencurigakan, perbarui kata sandi dan jangan gunakan kembali kombinasi lama. Buat kata sandi yang unik dan panjang, lalu simpan melalui pengelola kata sandi tepercaya bila diperlukan.
- Catat tindakan yang dilakukan. Untuk akun tim, simpan catatan singkat mengenai perangkat yang dicabut, waktu pemeriksaan, dan pihak yang bertanggung jawab. Catatan ini berguna ketika perlu meninjau pola akses atau mengonfirmasi bahwa prosedur telah dijalankan.
Setelah sesi tidak dikenal dihentikan, periksa juga apakah ada perubahan pada informasi akun, metode pemulihan, atau pengaturan keamanan lain. Langkah lanjutan ini penting karena pihak yang memperoleh akses terkadang mencoba mengubah detail pemulihan agar tetap dapat kembali masuk. Bila tersedia, aktifkan verifikasi tambahan dan pastikan nomor telepon maupun alamat email pemulihan masih benar.
Jika Anda baru menyelesaikan PAMANEMPIRE DAFTAR, lakukan kebiasaan ini sejak awal. Gunakan satu perangkat utama untuk akses rutin, aktifkan pengamanan tambahan yang tersedia, dan jangan membagikan kredensial akun kepada rekan kerja. Bila beberapa orang membutuhkan akses, lebih aman menetapkan proses otorisasi daripada memakai satu akun bersama tanpa catatan.
Menentukan Prioritas Tindakan
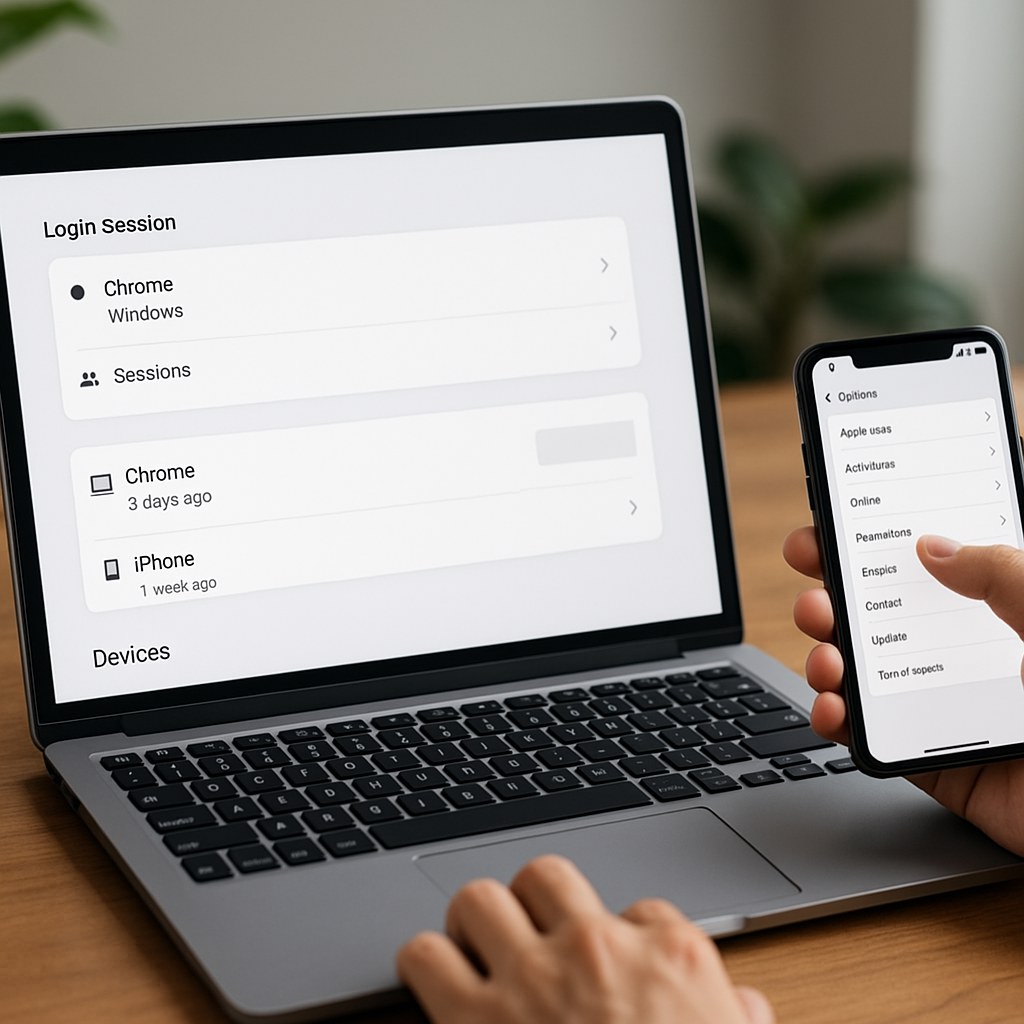
Tidak semua sesi aktif memiliki tingkat risiko yang sama. Perangkat pribadi yang terkunci, selalu berada dalam penguasaan Anda, dan digunakan melalui jaringan yang dikenal biasanya membutuhkan tindakan rutin, bukan darurat. Sebaliknya, perangkat umum, perangkat yang hilang, atau sesi dengan aktivitas tidak dikenal perlu diprioritaskan untuk dikeluarkan saat itu juga.
Dalam kondisi mendesak, urutan yang praktis adalah menghentikan sesi asing terlebih dahulu, mengubah kata sandi dari perangkat aman, lalu memeriksa aktivitas penting pada akun. Jangan menunggu sampai perangkat yang hilang ditemukan untuk bertindak. Akses dapat dicabut dari perangkat lain yang masih Anda kuasai, sehingga dampak potensial dapat dibatasi lebih cepat.
Penilaian sederhana ini membantu tim menghindari dua kesalahan: mengabaikan risiko nyata atau menghabiskan waktu pada hal yang tidak mendesak. Ketika ragu, pilih tindakan yang dapat dipulihkan, seperti mengakhiri sesi tertentu dan masuk kembali dari perangkat yang sudah diverifikasi.
Kesalahan Umum dan Cara Memulihkannya
Kesalahan paling sering adalah hanya mengganti kata sandi tanpa meninjau sesi yang masih berlaku. Pergantian kredensial memang penting, tetapi tidak selalu menggantikan kebutuhan untuk mengeluarkan perangkat yang telah terhubung. Kesalahan lain adalah membiarkan browser menyimpan data masuk pada komputer bersama, atau memakai kata sandi yang sama pada beberapa layanan.
Hindari juga penggunaan akun bersama untuk pekerjaan yang membutuhkan akuntabilitas. Ketika beberapa orang memakai satu akun, sulit memastikan siapa yang melakukan tindakan tertentu dan kapan akses harus dicabut. Tetapkan pemilik akun, penanggung jawab pemeriksaan, serta jadwal evaluasi. Proses singkat yang konsisten lebih efektif daripada kebijakan panjang yang tidak dijalankan.
Praktik yang baik untuk tim kecil adalah membuat jadwal audit ringan, misalnya pada awal setiap bulan atau setelah ada perubahan perangkat dan personel. Penanggung jawab tidak perlu memeriksa data secara berlebihan; cukup pastikan daftar sesi sesuai dengan perangkat yang disetujui. Pendekatan ini membantu mendeteksi akses lama sebelum berkembang menjadi masalah yang lebih besar.
Apabila Anda menduga akun telah diakses pihak lain, segera akhiri sesi yang tidak dikenal dari perangkat aman, ubah kata sandi dengan kombinasi unik, dan periksa pengaturan keamanan yang tersedia. Simpan informasi dasar mengenai waktu kejadian dan perangkat terkait. Bila ada tim pendukung resmi, gunakan kanal bantuan yang tersedia untuk melaporkan kendala secara jelas.
Kerangka Keputusan Singkat
Gunakan tiga pertanyaan sebelum mempertahankan sesi aktif: apakah saya mengenali perangkat ini, apakah perangkat masih berada dalam kendali saya, dan apakah perangkat masih memerlukan akses? Jika salah satu jawabannya tidak, akhiri sesi. Kerangka ini mudah diterapkan tanpa memerlukan pengetahuan teknis mendalam.
- Kenali seluruh perangkat dan browser yang tercatat.
- Batasi akses hanya pada perangkat yang benar-benar diperlukan.
- Tutup sesi segera setelah perangkat berpindah tangan atau tidak digunakan.
- Perbarui kredensial ketika ada aktivitas yang meragukan.
- Dokumentasikan pemeriksaan bila akun dipakai untuk pekerjaan tim.
Mulai Audit Perangkat Aktif Hari Ini
Buka pengaturan akun PAMANEMPIRE dari perangkat tepercaya, tinjau semua sesi yang terlihat, lalu keluarkan akses yang tidak lagi diperlukan. Jadikan pemeriksaan ini rutinitas setelah perubahan perangkat, pergantian peran, atau penggunaan komputer bersama.